
iOS 逆向實戰:用 USB 通道讓 LLDB 調試第三方 App
LLDB 是 Xcode 內建的動態除錯器,日常開發裡幾乎天天在用它。但如果你不做任何額外處理,由於系統自帶的 debugserver 缺少 task_for_pid 權限,你能調的只有自己的 App。本文要解決的正是這個限制:讓 LLDB 透過 USB 通道接管 App Store 下載安裝的第三方應用,並搭配 Hopper 反組譯工具一起分析目標程式的內部結構。
一、用 usbmuxd 建立 USB 通道
過去 SSH 登入 iOS 設備多半走 WiFi,網路一卡,連敲個指令都要等半天。改用 USB 之後,不管是 SSH 還是後面的 LLDB 連線,速度都完全不是一個量級。這一步是整篇流程的地基,但操作本身並不難。
1. 取得 usbmuxd
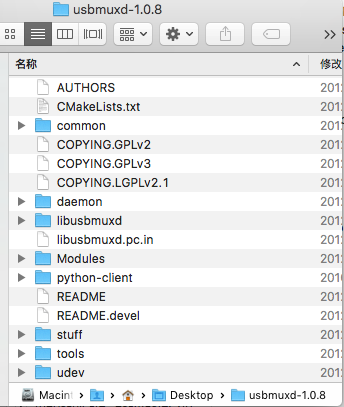
usbmuxd 目前最新版是 1.1.0,不過 1.1.0 與 1.0.9 只支援 Linux,Mac 使用者需要下載 v1.0.8 版本。下載解壓後,目錄結構如下:
2. 透過 usbmuxd 轉發連接埠
切到解壓後的 python-client 目錄,執行:
./tcprelay.py -t 22:2221
這條指令把設備上的 22 埠映射到本機的 2221 埠。執行結果如下:

接著就能用 SSH 連上越獄設備了:
ssh root@localhost -p 2222
-p 後面接的就是剛才轉發出來的埠號,登入畫面如下:

同樣的手法,後面 LLDB 連 debugserver 也是走 USB。
二、改造 debugserver
為什麼在 Mac 上敲 LLDB 指令就能控制 iOS 端的 App?因為 iOS 系統裡跑著一個 debugserver 服務,專門接聽 Mac 端 LLDB 送來的指令並執行。做過真機除錯的話,設備裡其實已經有 debugserver 了,只是它只能調自己的 App。要調別人的 App,就得先改它。
1. 取出 debugserver
先把設備裡的 debugserver 複製到 Mac 上處理,路徑在 /Developer/usr/bin 底下。

2. 為 debugserver 瘦身
lipo -thin arm64 debugserver -output debugserver
-thin 後面填你測試機的 ARM 架構。我的機器是 iPhone 6 Plus,屬於 arm64,所以填 arm64;如果是 iPhone 5,那要填 armv7s。
3. 補上 task_for_pid 權限
權限是關鍵。先準備一份描述檔,內容如下,存成 ent.xml:
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "https://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
  <key>com.apple.springboard.debugapplications</key>
  <true/>
  <key>get-task-allow</key>
  <true/>
  <key>task_for_pid-allow</key>
  <true/>
  <key>run-unsigned-code</key>
  <true/>
</dict>
</plist>
簽權限需要 ldid 指令,Mac 上沒有的話用 brew 安裝即可。注意 -S 與檔名之間沒有空格:
ldid -Sent.xml debugserver
整個處理流程如下圖:

4. 放回設備並賦予執行權
/Developer/usr/bin 是唯讀的,所以要把處理好的檔案丟到 /usr/bin/(這裡我用 iFunBox 傳檔),然後給它執行權限:
chmod +x debugserver
接著就能啟動它了:

三、啟動 debugserver 並讓 LLDB 接上
1. 啟動 debugserver
以下以微信為例,讓 debugserver 接受任何 IP 的接入,監聽 12345 埠,附加到名為 WeChat 的進程:
debugserver *:12345 -a "WeChat"
執行後設備會停下來等待 Mac 端 LLDB 接入:

2. LLDB 端接入
WiFi 也能連,但慢且不穩,這裡同樣走 usbmuxd 轉埠:
./tcprelay.py -t 12345:12345

因為已經轉發到本機,直接用回環位址連即可。先在終端輸入 lldb,然後:
process connect connect://127.0.0.1:12345
連上之後就能對微信下指令了:

四、Hopper 加 LLDB 的組合技
微信已經脫過殼,Hopper 可以直接分析。這一段是純實戰。
1. 對齊地址:ASLR 偏移是核心
LLDB 接上之後,先列出當前進程的所有模組:
image list -o -f
輸出裡第一條就是 WeChat。左邊紅框是 ASLR 偏移(虛擬記憶體起始位址相對於模組基底位址的差值),右邊紅框是加上偏移後的實際位址。

兩個名詞先記住:
模組在記憶體中的起始位址 = 模組基底位址
ASLR 偏移 = 虛擬記憶體起始位址 − 模組基底位址
從輸出可讀出:ASLR 偏移 = 0x5b000,偏移後基底位址 = 0x5f000。
再看 Hopper 打開的同一份解密 ipa,起始位址是 0x4000,也就是偏移前的基底位址。

兩組數據合起來就是那條關鍵公式:
偏移後基底位址(0x5f000)= ASLR 偏移(0x5b000)+ 偏移前基底位址(0x4000)
這條公式為什麼重要?因為 Hopper 裡看到的都是「偏移前」,而 LLDB 操作的都是「偏移後」,兩邊必須做換算。另外提醒一句:Hopper 與 LLDB 選的架構位數一定要一致,全 32 位或全 64 位,混用算出來的位址必然錯。
2. 在登入流程上下斷點
我們要在點擊登入、畫面跳轉的那一刻攔下來,先從右側頁面的初始化方法下手。

要下斷點,得先知道「手機號碼登入」這個視圖控制器在記憶體中的位置,這正是 Hopper 的用武之地。搜尋 Login,會篩出一批帶 Login 字樣的 ViewController,其中 WCAccountPhoneLoginControlLogic 這個名字(微信手機帳號登入控制邏輯)最可疑,基本可以確定就是目標。

鎖定之後,我們把斷點下在該類的 initWithData: 上。
3. 計算斷點位址
在 Hopper 中找到 initWithData: 的位置,帶星號的位址就是偏移前的基底位址。套公式:
initWithData 記憶體位址 = 0x1304b60 + 0x5b000 = 0x135FB60

4. 下斷點
br s -a 0x135FB60
下好之後,點登入鈕就會停在這裡。截圖中的編號 1 是斷點編號,後續啟停都靠它。

5. 單步執行
nexti(ni)遇到跳轉不進入,stepi(si)則會跟進分支:

6. 放行
輸入 c 繼續執行。此例只有一個斷點,放行後就會跳進「手機號碼登入」頁。
7. 啟停與刪除斷點
br dis 1   // 停用 1 號斷點
br en 1    // 啟用 1 號斷點
br dis     // 停用全部
br en      // 啟用全部
br del 1   // 刪除 1 號斷點
br del     // 刪除全部
停用後點登入不會觸發,重新啟用又會停下來:


8. 讀寫暫存器
用 $ 存取暫存器,p 印出 C 語言型別的資料,po 印 Objective-C 物件:

也可以印出某個位址存的內容,例如 $sp 指向的堆疊頂值:
p/x $sp

改值用:
register write 暫存器 值
9. 實戰:改暫存器改變分支走向
從 Hopper 分析登入模組不難發現,WCAccountManualAuthControlLogic 類裡的 handleAuthResponse: 負責處理登入認證的網路回應,方法開頭有一條 cmp r0, r1,後續跳轉完全取決於這兩個暫存器的比較結果。

隨便填一組帳密,正常流程會跳出錯誤提示框:

把斷點下在 cmp 指令上:0x1063a24 + 0x5b000 = 0x10BEA24。

斷住後先印出 $r0 = 8、$r1 = 351,再把 $r1 改成 8,輸入 c 放行。原本該出現的錯誤提示沒了,程式改去發了一次新的網路請求。

以上示範是在 32 位環境做的。若你用的是 arm64 設備(例如 iPhone 6 Plus),位址會長一倍,流程一樣,只是數字不同:


寫到這裡,LLDB 與 Hopper 的搭配應該已經上手了。之所以拿微信當靶子,不是別的意思,純粹是找個真實場景練手——微信的防護做得紮實,團隊也強,效果更有參考價值。做完實驗,我那台越獄機就再也登不上微信帳號了,顯然後端已經偵測到異常行為並啟動了相應的保護措施。
攻與防,就像矛與盾,始終相輔相成。
- 上一篇文章: 仿支付寶信用分儀表盤動畫:光點沿弧線跑一遭
- 下一篇文章: 搞懂 iOS 像素對齊:為什麼畫面會模糊、又為什麼會掉幀