
iOS 微信支付完整接入實戰指南
在 iOS 應用開發裡,支付功能幾乎是商業類 App 的標配。本文以微信支付為例,從帳號申請、工程配置到代碼調用與常見問題排查,梳理出一條完整可落地的接入路徑。
一、微信支付概覽
1. 註冊微信開放平台帳號
微信支付是一項付費服務,接入前需要先完成微信開放平台的註冊。註冊成功後,我們主要會拿到 AppKey 與 SecretKey 兩個憑證,其中 SecretKey 通常由後端保管並負責簽名等敏感操作,前端只承擔調起支付的角色。微信開放平台同時也是商戶 App 申請微信支付能力、獲取開放接口的統一入口。
2. 工程的修改與配置
接入的第一步是把 SDK 導入工程。這裡以友盟自帶的微信支付模組為例說明,其他版本的接入思路基本一致。
如果你的項目已經集成了友盟社會化分享 SDK,那麼微信支付能力通常已經包含在內,無需重複導入。具體的 SDK 文件如下:
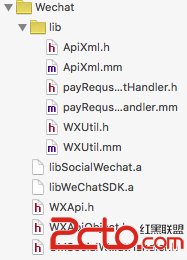
導入 SDK 之後,需要接著把依賴的系統庫與相關文件加入工程:

接下來要註冊對應的 URL Scheme,用於支付完成後回跳 App:

此外,還需要配置白名單並關閉 Bitcode。針對 HTTP/HTTPS 的 ATS 適配,可根據 iOS 9.0 的要求自行調整:


3. SDK 的註冊與回調
完成上述配置後,SDK 就可以正式使用了,過程並不複雜。
首先在 App 啟動時進行註冊,導入頭文件 #import "WXApi.h":
- (BOOL)application:(UIApplication *)application didFinishLaunchingWithOptions:(NSDictionary *)launchOptions { // Override point for customization after application launch. ViewController *userGuideViewController = [[ViewController alloc] init]; self.window.rootViewController = userGuideViewController; [WXApi registerApp:@"這裡添加APPKey"]; return YES; }接著實現 URL 回調入口,把系統回跳的 URL 交給微信 SDK 處理:
- (BOOL)application:(UIApplication *)app openURL:(NSURL *)url options:(NSDictionary *)options { // 跳轉到URL scheme中配置的地址 //NSLog(@"跳轉到URL scheme中配置的地址-->%@",url); return [WXApi handleOpenURL:url delegate:(id)self]; } 最後是支付結果的回調處理。通過實現 onResp: 方法,可以拿到支付的最終狀態並給出相應提示:
- (void) onResp:(BaseResp*)resp { NSString *strMsg = [NSString stringWithFormat:@"errcode:%d", resp.errCode]; NSString *strTitle = @"支付結果"; if([resp isKindOfClass:[PayResp class]]){ switch (resp.errCode) { case WXSuccess: strMsg = @"支付結果:成功!"; break; case WXErrCodeUserCancel: strMsg = @"支付結果:用戶點擊取消!"; break; case WXErrCodeSentFail: strMsg = @"支付結果:發送失敗!"; break; case WXErrCodeAuthDeny: strMsg = @"支付結果:授權失敗!"; break; default: strMsg = @"支付結果:微信不支持!"; break; } UIAlertView *alert = [[UIAlertView alloc] initWithTitle:strTitle message:strMsg delegate:self cancelButtonTitle:@"確定" otherButtonTitles:nil, nil]; [alert show]; } } 4. SDK 的實際使用
真正到了需要發起支付的頁面,才是整個流程中最關鍵、也最需要仔細對待的部分。
首先要向後端發起一次網絡請求,把商品信息提交給後端生成訂單。後端返回的數據裡至少需要包含六個參數,前端憑藉這些參數才能順利調起支付。
導入頭文件 #import "WXApi.h",然後組裝並發起支付請求:
//返回參數調起支付 PayReq* req = [[PayReq alloc] init]; NSMutableDictionary *dict=[result objectForKey:@"resultCode"]; req.openID = [dict objectForKey:@"appid"]; req.partnerId = [dict objectForKey:@"mch_id"]; req.prepayId = [dict objectForKey:@"prepay_id"]; req.nonceStr = [self md5:time_stamp]; req.timeStamp = [time_stamp intValue]; req.package = @"Sign=WXpay"; //簽名(這個簽名可以自己進行簽名,也可以後台操作,由後台返回) NSMutableDictionary *signParams=[[NSMutableDictionary alloc] init]; [signParams setObject: req.openID forKey:@"appid"]; [signParams setObject: req.nonceStr forKey:@"noncestr"]; [signParams setObject: req.package forKey:@"package"]; [signParams setObject: req.partnerId forKey:@"partnerid"]; [signParams setObject: time_stamp forKey:@"timestamp"]; [signParams setObject: req.prepayId forKey:@"prepayid"]; req.sign = [self createMd5Sign:signParams]; //調起支付(**參數有一個錯誤,將不能完成調起**) [WXApi sendReq:req]; 如果選擇在客戶端自行完成簽名加密,可以參考下面的實現(這一步同樣可以交給後端處理):
//微信支付加密 -(NSString *) md5:(NSString *)str { const char *cStr = [str UTF8String]; unsigned char digest[CC_MD5_DIGEST_LENGTH]; CC_MD5( cStr, (unsigned int)strlen(cStr), digest ); NSMutableString *output = [NSMutableString stringWithCapacity:CC_MD5_DIGEST_LENGTH * 2]; for(int i = 0; i < CC_MD5_DIGEST_LENGTH; i++) [output appendFormat:@"%02X", digest[i]]; return output; } -(NSString*) createMd5Sign:(NSMutableDictionary*)dict { NSMutableString *contentString =[NSMutableString string]; NSArray *keys = [dict allKeys]; //按字母順序排序 NSArray *sortedArray = [keys sortedArrayUsingComparator:^NSComparisonResult(id obj1, id obj2) { return [obj1 compare:obj2 options:NSNumericSearch]; }]; //拼接字符串 for (NSString *categoryId in sortedArray) { if (![[dict objectForKey:categoryId] isEqualToString:@""] && ![categoryId isEqualToString:@"sign"] && ![categoryId isEqualToString:@"key"] ) { [contentString appendFormat:@"%@=%@&", categoryId, [dict objectForKey:categoryId]]; } } //添加key字段 [contentString appendFormat:@"key=%@", @"這裡添加SecretKey"]; NSString *md5Sign =[WXUtil md5:contentString]; return md5Sign; } 5. 常見異常與 Bug 排查
接入過程中最高頻的問題,莫過於微信支付無法正常調起——每次點擊支付,只能跳出一個帶有返回按鈕的中間確認頁,卻遲遲拉不起真正的支付界面。
根本原因通常是參數出錯,尤其是簽名(sign)不正確,或者後端下發的參數本身就有問題。
排查思路是逐一校驗每個參數,特別是簽名環節。建議在本地自行完成簽名加密,而不要完全依賴後端返回的簽名值,因為後端返回的結果並非總是準確。
- 上一篇文章: 用 IconFont 取代切圖:iOS 上的圖標字體適配實踐
- 下一篇文章: iOS 學習筆記 20 — MapKit 框架地圖開發(下)