
百度糯米 iOS 客戶端登錄缺陷分析:退出後再次登錄失敗
編輯:iOS 開發綜合
這是一份針對百度糯米 iOS 客戶端的缺陷記錄。問題本身不算複雜,但它暴露出的「退出登錄後狀態未正確重置」這一類缺陷,在自家專案中同樣值得警惕。
測試環境
設備:iPhone 5s
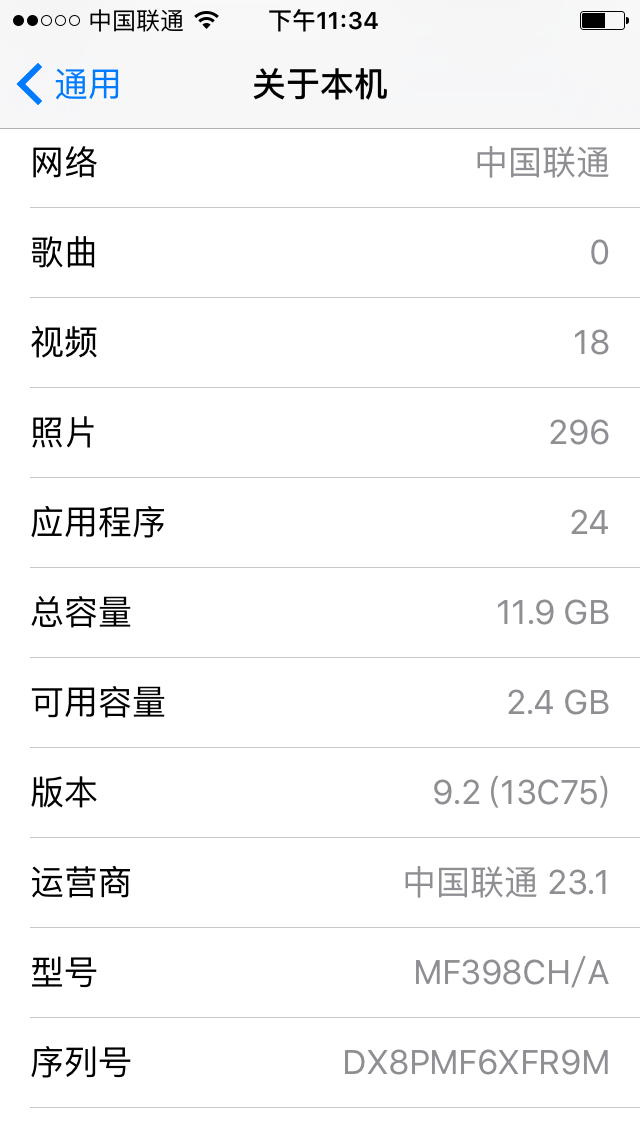
網絡:Wi-Fi
App 版本:

重現步驟
- 進入登錄界面。
- 輸入手機號。
- 點擊「獲取驗證碼」,等待簡訊送達。
- 點擊右上角 [X] 退出登錄界面。
- 重複步驟 1–2–3,此時提示「手機號輸入有誤或驗證碼發送失敗,請稍後再試」。

復現率與危害
頻率:必現。
危害:
- 第二次登錄時,若不點擊「獲取驗證碼」而直接使用第一次收到的驗證碼,偶爾仍能登錄成功。這意味著第一次的驗證碼在退出流程後並未被正確失效,存在帳號安全隱患。
- 多次嘗試後,重啟 App 再登錄,仍持續報「手機號輸入有誤或驗證碼發送失敗」,已完全無法登錄。
第二點尤其嚴重——它不是「偶發失敗」,而是把使用者永久鎖在門外,屬於必須阻斷發布的等級。
原因分析
用 Charles 抓包查看請求,登錄過程中的 HTTP 請求指向 https://log.nuomi.com/。但這個請求只是心跳包,並非每次點擊「獲取驗證碼」都會觸發,因此可以排除伺服器端因素。
問題定位在客戶端的狀態判斷邏輯:退出登錄界面後再次進入,本地的某個標記位或計數器沒有被重置。

推測的缺陷機制
把兩個現象放在一起看,指向同一個根因:
- 驗證碼發送冷卻計時器(或發送次數計數)在退出時沒有清除,導致第二次點擊被本地攔截,直接判定為「發送失敗」。
- 第一次取得的驗證碼沒有隨退出流程作廢,因此仍能通過校驗。
- 重啟 App 後問題依舊,說明該狀態被持久化了(寫入 NSUserDefaults 或檔案),而非僅存在記憶體中。
對自家專案的啟示
這個案例的價值在於它並非邊緣情境,而是「註冊/登錄界面被中途關閉」這個再普通不過的操作路徑。 checklist 上應該補齊:
- 退出登錄流程時,主動作廢已發出的驗證碼,而不只是關掉界面。安全性和一致性都要求如此。
- 所有與請求相關的狀態都應綁定界面生命週期,在 viewWillDisappear 或 dealloc 中明確清理,不要依賴「下次進來再說」。
- 持久化的狀態必須有失效機制。把冷卻時間寫進 NSUserDefaults 卻沒有清除路徑,等於給自己埋一顆延時炸彈。
- 錯誤提示要區分「本地攔截」與「伺服器返回」。把兩者混為一談,使用者與客服都無法判斷到底發生了什麼。