
iOS 裝置越獄完整流程圖解(以 iOS 6 為例)
編輯:iOS 相關資訊
引言
本文簡要說明 iOS 裝置越獄的步驟與注意事項。
為什麼要越獄
如果你認真投入 iOS 安全研究,一台越獄裝置幾乎是必需品。越獄之後你可以安裝大量工具,例如 nmap、metasploit,甚至直接在裝置上執行自己寫的 Python 程式。
越獄流程
流程其實很簡單:下載越獄工具、點擊越獄。工具選擇上,iOS 6.x 到 7.0.6 建議使用 evasi0n;iOS 5.x 則建議用 redsn0w。
越獄前請務必先用 iTunes 或 iCloud 備份。萬一出錯,你還有救回資料的餘地。
以下以我的 new iPad(第三代,iOS 6.0.1)為例。下載並執行 evasi0n 後,它會自動偵測裝置並告知是否支援。
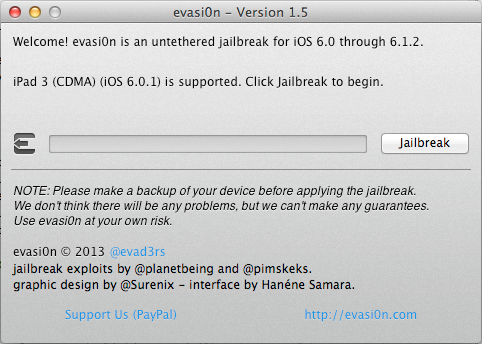
你要做的只是點擊 Jailbreak,剩下的交給工具處理。

接著會看到進度畫面。過一段時間後,evasi0n 會重啟裝置並執行 exploit。

exploit 執行完畢後,會把 Cydia 與套件清單安裝到裝置上。Cydia 是越獄裝置上的圖形化套件管理介面,可以下載安裝許多 App Store 上看不到的軟體,你可以把它理解為越獄環境的 App Store。基本上所有越獄工具都會預裝 Cydia。

等待提示出現。

解鎖裝置,你會看到桌面上多了一個名為 Jailbreak 的圖示,點擊它以完成最後步驟。

裝置會重新啟動,請耐心等待。重啟完成後桌面上出現 Cydia 圖示,就代表越獄成功了。
小結
本文以 iOS 6 為例示範越獄流程,iOS 7 的步驟大致相同。後續若有新版本可越獄,再補上對應教學。
越獄有其風險,請務必先備份資料。而若你是一般使用者,純從安全角度出發,建議不要越獄——越獄會移除系統的沙盒與簽章限制,實質降低裝置的整體防護強度。