
用 UUID 搭配 Keychain 打造 iOS 裝置唯一識別碼(Objective-C 實作)
許多 App 都需要一個裝置唯一識別碼,而且這個識別碼最好不因使用者移除重裝而改變——否則伺服器端會把同一個人當成全新用戶,統計與綁定邏輯全都會亂掉。
為什麼不能再用 MAC 位址
iOS 7 之前,取得網路介面的 MAC 位址是常見做法。但從 iOS 7 起,系統回傳的 MAC 值已固定為一組通用假值,完全失去識別意義。蘋果官方建議改用 UIDevice 提供的 identifierForVendor 或自行產生 UUID。
問題在於:這類識別碼存放在 App 的沙盒內,一旦使用者刪除 App 重新安裝,沙盒被清空,UUID 也就跟著換一個。
關鍵:把 UUID 交給 Keychain 保管
Keychain 中的資料屬於系統層級的安全儲存區,其存活週期與 App 沙盒相互獨立。因此只要把首次產生的 UUID 寫入 Keychain,後續每次啟動先向 Keychain 查詢,就能得到同一個值。整體流程是:先查 Keychain → 有就直接用 → 沒有才產生新 UUID 並寫入。
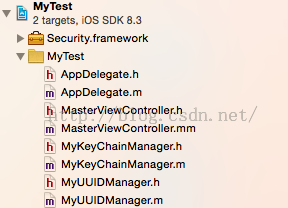
第一步:引入 Security 框架並建立管理類
Keychain 的存取需要 Security.framework,請先在專案設定中連結。接著建立兩個類別:MyKeyChainManager 負責 Keychain 的存取封裝,MyUUIDManager 負責識別碼的產生與快取。
MyKeyChainManager:Keychain 的增刪改查
把 Keychain 想成一個小型資料庫,只需要四個操作:查詢用的 query 字典、存檔、讀檔、刪除。
// MyKeyChainManager.h
#import <Foundation/Foundation.h>

@interface MyKeyChainManager : NSObject
+ (NSMutableDictionary *)getKeychainQuery:(NSString *)service;
+ (void)save:(NSString *)service data:(id)data;
+ (id)load:(NSString *)service;
+ (void)delete:(NSString *)service;
@end
// MyKeyChainManager.m
#import "MyKeyChainManager.h"

@implementation MyKeyChainManager

+ (NSMutableDictionary *)getKeychainQuery:(NSString *)service {
    return [NSMutableDictionary dictionaryWithObjectsAndKeys:
            (__bridge id)kSecClassGenericPassword, kSecClass,
            service, kSecAttrService,
            service, kSecAttrAccount,
            (__bridge id)kSecAttrAccessibleAfterFirstUnlock, kSecAttrAccessible,
            nil];
}

+ (void)save:(NSString *)service data:(id)data {
    NSMutableDictionary *query = [self getKeychainQuery:service];
    SecItemDelete((__bridge CFDictionaryRef)query);          // 先清掉舊值
    query[(__bridge id)kSecValueData] =
        [NSKeyedArchiver archivedDataWithRootObject:data];  // 序列化後寫入
    SecItemAdd((__bridge CFDictionaryRef)query, NULL);
}

+ (id)load:(NSString *)service {
    NSMutableDictionary *query = [self getKeychainQuery:service];
    query[(__bridge id)kSecReturnData]    = (__bridge id)kCFBooleanTrue;
    query[(__bridge id)kSecMatchLimit]    = (__bridge id)kSecMatchLimitOne;

    CFDataRef data = NULL;
    if (SecItemCopyMatching((__bridge CFDictionaryRef)query, (CFTypeRef *)&data) == errSecSuccess) {
        NSData *nsData = (__bridge_transfer NSData *)data;
        @try {
            return [NSKeyedUnarchiver unarchiveObjectWithData:nsData];
        } @catch (NSException *e) {
            NSLog(@"反序列化失敗:%@", e);
        }
    }
    return nil;
}

+ (void)delete:(NSString *)service {
    SecItemDelete((__bridge CFDictionaryRef)[self getKeychainQuery:service]);
}
@end
存檔時以 NSKeyedArchiver 序列化,讀取時再反序列化,這樣 Keychain 就不只能存字串,也能存自訂物件。
MyUUIDManager:識別碼的產生與快取
// MyUUIDManager.h
#import <Foundation/Foundation.h>

@interface MyUUIDManager : NSObject
+ (void)saveUUID:(NSString *)uuid;
+ (NSString *)getUUID;
+ (void)deleteUUID;
@end
// MyUUIDManager.m
#import "MyUUIDManager.h"
#import "MyKeyChainManager.h"

@implementation MyUUIDManager

static NSString * const KEY_IN_KEYCHAIN = @"com.myapp.uuid";

+ (void)saveUUID:(NSString *)uuid {
    if (uuid.length > 0) {
        [MyKeyChainManager save:KEY_IN_KEYCHAIN data:uuid];
    }
}

+ (NSString *)getUUID {
    NSString *uuid = [MyKeyChainManager load:KEY_IN_KEYCHAIN];

    if (uuid.length == 0) {   // 首次執行才會走到這裡
        CFUUIDRef ref  = CFUUIDCreate(NULL);
        CFStringRef s  = CFUUIDCreateString(NULL, ref);
        uuid = [NSString stringWithFormat:@"%@", (__bridge NSString *)s];
        [self saveUUID:uuid];
        CFRelease(ref);
        CFRelease(s);
    }
    return uuid;
}

+ (void)deleteUUID {
    [MyKeyChainManager delete:KEY_IN_KEYCHAIN];
}
@end
驗證效果
NSLog(@"uuid: %@", [MyUUIDManager getUUID]);
// 2015-08-10 18:14:07 uuid: 839E055B-09A5-42E1-A46C-DF4481E23333
接著把 App 從模擬器或裝置上刪除,重新編譯安裝,再印一次:
// 2015-08-10 18:22:37 uuid: 839E055B-09A5-42E1-A46C-DF4481E23333
兩次輸出完全相同,代表識別碼已成功跨越「刪除重裝」的界線。Swift 版本的寫法則會改用 KeychainWrapper 或自行封裝 SecItemAdd,概念一致。
一點提醒
Keychain 的存活依賴鑰匙圈的保留策略。若使用者在 iOS 設定中「清除所有內容」或長時間未解鎖裝置導致鑰匙圈被回收,識別碼仍可能改變。因此重要資料建議以「識別碼 + 帳號綁定」的雙軌方式設計,不要單靠裝置識別碼作為唯一依據。