
iOS Keychain 實作:安全保存帳號密碼與跨 App 共享
在 iOS 應用中,如果需要保存帳號、密碼或其他敏感資訊,直接寫入 plist 並不安全。相對於自行加密,系統提供的鑰匙串(Keychain)是更合適的方案。它可以用來保存需要保護的資料,並且支援一定程度的訪問控制。
使用 Security.framework
iOS 與 macOS 都提供 Security.framework,開發者可以透過它訪問鑰匙串。需要注意的是,部分鑰匙串操作在模擬器上可能與真機行為不同,因此實際專案中常會使用封裝好的工具類來統一處理。
SFHFKeychainUtils 常用方法
一個常見的封裝方式是使用 SFHFKeychainUtils 這類工具類,提供取得、保存與刪除密碼的接口。
+ (NSString *)getPasswordForUsername:(NSString *)username andServiceName:(NSString *)serviceName error:(NSError **)error;

+ (void)storeUsername:(NSString *)username andPassword:(NSString *)password forServiceName:(NSString *)serviceName updateExisting:(BOOL)updateExisting error:(NSError **)error;

+ (void)deleteItemForUsername:(NSString *)username andServiceName:(NSString *)serviceName error:(NSError **)error;
基本使用步驟
使用時通常需要先引入 Security.framework,再導入工具類頭文件。
NSString *SERVICE_NAME = @"demo";

[SFHFKeychainUtils storeUsername:@"dd" andPassword:@"aa" forServiceName:SERVICE_NAME updateExisting:YES error:nil];

NSString *password = [SFHFKeychainUtils getPasswordForUsername:@"dd" andServiceName:SERVICE_NAME error:nil];
NSLog(@"%@", password);

[SFHFKeychainUtils deleteItemForUsername:@"dd" andServiceName:SERVICE_NAME error:nil];
App 之間共享鑰匙串
若希望多個 App 共享同一份鑰匙串資料,可以透過鑰匙串訪問群組來實現。核心概念是讓多個 App 具備對同一個鑰匙串條目的訪問權限。
Demo 範例:
https://github.com/rayshen/GIKeychainGroupDemo
官方範例:
https://developer.apple.com/library/ios/samplecode/GenericKeychain/Introduction/Intro.html
訪問權限配置
如果沒有為 App 配置 entitlement,資料通常會存在自身 Bundle ID 對應的條目下。
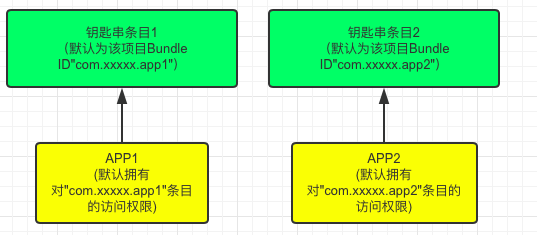
當 App 配置了 entitlement 之後,就表示它具備訪問指定鑰匙串條目的權限。

常見做法是建立一個 plist 檔案,例如 KeychainAccessGroups.plist,在其中加入可訪問的群組名稱。

keychain-access-groups
XXXXX.GrassInfoAppFamily
接著在 Build Settings 中搜尋 entitlement,確認配置路徑正確。
鑰匙串操作邏輯
鑰匙串操作通常圍繞查詢字典展開。你可以把查詢字典理解為類似 SQL 條件的設定,用來描述要新增、查詢、更新或刪除的資料。
+ (NSMutableDictionary *)getKeychainQuery:(NSString *)service {
    return [NSMutableDictionary dictionaryWithObjectsAndKeys:
            (__bridge id)kSecClassGenericPassword, (__bridge id)kSecClass,
            service, (__bridge id)kSecAttrService,
            service, (__bridge id)kSecAttrAccount,
            (__bridge id)kSecAttrAccessibleAfterFirstUnlock, (__bridge id)kSecAttrAccessible,
            nil];
}
寫入資料時,可以透過 kSecAttrAccessGroup 指定要寫入的共享條目。
[keychainQuery setObject:accessGroupItem forKey:(__bridge id)kSecAttrAccessGroup];

SecItemDelete((__bridge CFDictionaryRef)keychainQuery);

[keychainQuery setObject:[NSKeyedArchiver archivedDataWithRootObject:data] forKey:(__bridge id)kSecValueData];

SecItemAdd((__bridge CFDictionaryRef)keychainQuery, NULL);
透過這種方式,就可以在保護敏感資料的同時,讓多個 App 在授權範圍內共享鑰匙串資料。