
細數 iOS 上的那些安全防護機制
歷經多年演進,iOS 的安全機制已相當複雜。對剛入門的研究者而言,往往不知從何下手。為了建立系統性的理解,可以從三個面向切入:代碼簽名(CodeSign)、沙盒機制(SandBox)與利用緩解(Exploit Mitigation)。以下內容以 iOS 9.3.4 為基準說明。
一、代碼簽名
為了保護開發者權益並阻擋盜版,蘋果建立了嚴格的簽名機制。想開發 iOS 應用,必須先註冊開發者帳號並申請憑證,否則程式只能在模擬器執行,無法在真機上除錯,也無法上架 App Store。除此之外,蘋果還追加了 Team ID 這層防護。
(1)傳統簽名:數字憑證
數字憑證的運作方式是:先對內容套用摘要演算法(如 MD5、SHA1)產生固定長度的 hash 值,再用私鑰加密該摘要,得到數位簽章。驗證方收到原內容與簽章後,用相同演算法算出摘要一,同時以公鑰解密簽章得到摘要二,兩者相符即代表內容完整且未被竄改。
我們從 Member Center 取得的憑證,就是被蘋果 CA 簽署過的合法憑證。iOS 執行 App 前,會先驗證 CA 簽章是否合法,再用憑證中的公鑰確認 App 確由該開發者發布且中途未被竄改。理論上要繞過這套機制,必須取得蘋果私鑰,或找到驗證流程本身的漏洞。
(2)簽名校驗的實作位置
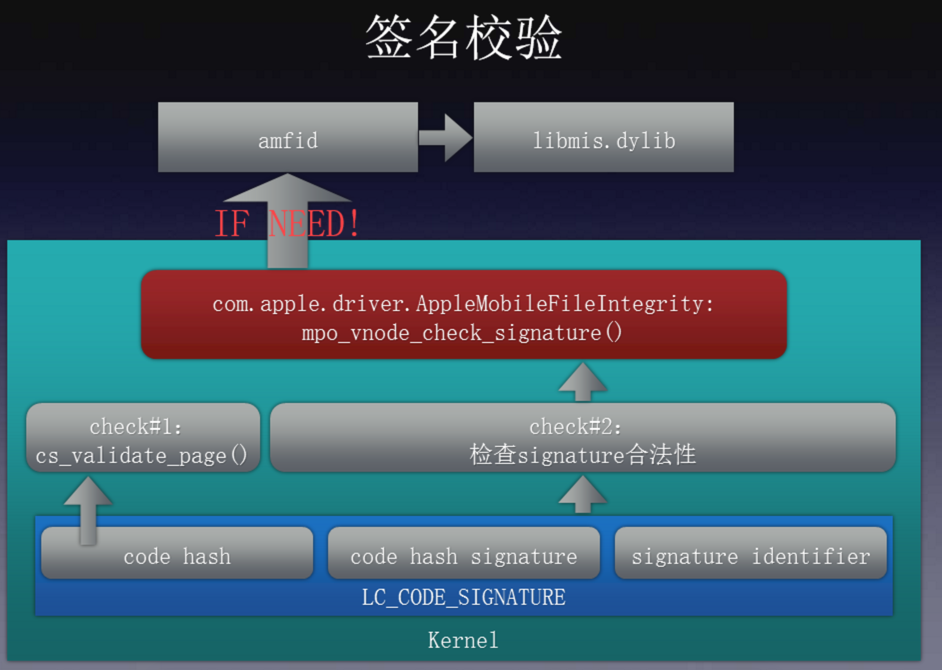
iOS 在執行任何程式碼前都會做簽名校驗,而這套邏輯運行在內核中——這也是為什麼關閉驗證必須越獄才行。內核在 vm_fault_enter 中規定:絕大多數情況下,帶有執行權限的頁必須通過簽章有效性檢查,失敗則為進程標記 kill flag。
具體分兩種情況:若 binary 屬於 platform binary,系統直接比對其 hash 是否存在於 trustcache;若是第三方應用,內核先檢查執行頁對應的 hash,再由使用者態的 amfid 進程驗證該頁簽章是否正確。
(3)Team ID
Team ID 在 iOS 8 首次提出,於 iOS 9 進一步強化,目的是阻止攻擊者把自己的動態庫載入不屬於自己的執行檔中。常見案例包括:越獄過程中把 dylib 注入系統進程以取得沙箱外的任意程式碼執行能力;惡意應用透過沙箱逃逸注入其他 App 的執行環境,藉此窃取帳號密碼。
因此校驗邏輯很直接:系統進程只能載入系統動態庫;第三方 App 則依自身 Team ID,決定哪些同 Team ID 的 dylib 可以被載入。
二、沙盒機制
多數作業系統都有沙盒,但像 iOS 這般複雜的並不多。iOS 從 UID/GID 權限、MAC 與 entitlement 三個維度共同構成整套沙盒。
(1)UID/GID 權限
iOS 把進程權限分為 root 與 mobile,部分特殊模組(如基帶)有自己的用戶組。需要注意的是,所有第三方 App 都運行在 mobile 權限下。
(2)強制存取控制(MAC)
iOS 的 MAC 建構於 TrustedBSD Mac Framework 之上,在內核的具體位置插入權限 hook(mac_** call),於調用發生時檢查當前進程是否滿足 MAC policy。而進程的 policy 由 sandbox profile 定義。
Sandbox profile 由蘋果為每個系統進程或 App 預先設定,內容包含哪些檔案可讀可寫、哪些 system call 可被調用等。系統進程通常有專屬 profile,兼顧業務需求與最小權限原則。
第三方 App 則統一套用名為 Container 的 profile,內含的限制可達數千條,嚴格到只有極少數 syscall 能被存取。像 fork、exec 這類在 Android 上相當常見的建子進程調用,在第三方 App 中完全無法生效。所謂的沙箱逃逸,目標就是跳出 Container 這層 profile。
(3)Entitlement
Entitlement 的出現,是為了填補前兩個維度無法處理的情境。舉例來說:
進程 A 是 service、進程 B 是 client,兩者透過 IPC 通訊。A 提供的服務介面有 a1 與 a2,但只希望 a1 能被 B 存取。
由於檢查發生在使用者態,無法直接沿用 TrustedBSD Mac Framework,同時又需要更輕量的查詢方式,於是需要在 a2 的程式碼中加入權限校驗。Entitlement 框架正是在這個背景下誕生:業務進程只需關注 entitlement 的內容,而其正確性由簽章保證。
例如要存取提供「刪除 App」介面的 com.apple.mobile.installd 服務,就必須具備 com.apple.private.mobileinstall.allowedSPI 這項 entitlement。lockdownd 是負責與 iTunes 互動以安裝、升級、刪除應用的服務,因此它為了能與 installd 通訊並執行刪除,同樣得擁有該 entitlement。

三、利用緩解技術
除了 Stack Canaries、ASLR 與 DEP 這些通用手段,iOS 還有多項自有的緩解設計。
(1)堆疊金絲雀(Stack Canaries)
在緩衝區與控制資料之間插入一個隨機值。緩衝區溢出的破壞通常會先改動這個值,因此一旦驗證失敗,即代表發生溢出,系統便中止執行。
(2)位址隨機化(ASLR / KASLR)
為提高攻擊者預測目標位址的難度,使用者態進程每次啟動時的執行檔基底位址皆為隨機;裝置每次重開機後,內核 mach-o 的基底位址同樣會變。
(3)資料執行保護(DEP)
DEP 阻止資料頁被當成程式碼執行,預設不允許從堆與堆疊執行。在 mprotect 的內核實作中,page 不得同時具備執行與寫入權限。當 page 權限變更或新的 page 被 mmap 進記憶體時,vm_fault_enter 會檢查是否帶有執行位,若有則進行簽章檢查。
(4)堆釋放元素保護
若竄改某個 zone 中已釋放的 free element,當記憶體管理器再次配置到該 element 時會觸發隨機 panic。原理是 element 釋放後,內核會以重開機時產生的 token 生成內容填入;使用者態無法得知填充內容,而內核在配置時可據 token 判斷該 element 是否被改動。
(5)堆元素位址隨機化
釋放記憶體區塊時,iOS 會對其在 free 佇列中的順序做隨機化,使攻擊者無法依堆噴灑的呼叫時序推測元素在內核中的布局。
(6)內核補丁保護(KPP)
ARMv8-A 架構定義了四個例外層級,數字越大代表權限越高:
EL0:無特權模式
EL1:作業系統內核模式
EL2:虛擬機監視器模式
EL3:TrustZone monitor mode

KPP 運行在 Application Processor 的 EL3 層級,用來保證三件事:唯讀頁不可被修改、page table 不可被修改、執行頁不可被修改。
四、結語
防護機制眾多,並不代表系統牢不可破。有時一個看似微不足道的小缺陷,就可能透過蝴蝶效應層層放大,最終導致整套安全體系崩解。在對 iOS 9.3.4 的研究中,我們團隊仍找到若干安全問題,部分甚至足以取得系統最高權限並安裝 Cydia。這也說明攻防是一場持續的拉鋸,而非一次性的終局。