
iOS 全面升級 HTTPS:ATS 規範與自簽憑證實作筆記
從 2017 年 1 月 1 日開始,蘋果要求所有上架的 App 都必須以 HTTPS 進行網路請求,否則在提交審核與實際連線上都會遇到阻礙。很多人以為這只是把介面網址從 http 改成 https,但真正的門檻在於 iOS 9 之後導入的 App Transport Security(ATS)機制。以下把 ATS 的硬性條件、憑證取得方式,以及自簽憑證在真實專案中的踩雷經驗,整理成一份可以逐項對照的清單。
一、HTTPS 升級,考的不只是加一個 S
ATS 是一套由系統層強制把關的安全策略:當 App 發出網路連線時,系統會先檢查伺服器的傳輸層設定與憑證是否符合規範,不符合就直接中斷連線。所以要讓 App 順利通行,伺服器端與憑證端都必須先準備好。
ATS 的四個硬性條件
憑證必須由蘋果信任的 CA(憑證頒發機構)簽發。
後端傳輸協定必須支援 TLS 1.2,這是能否往下走的前提。
加密套件(ciphers)必須落在蘋果允許的白名單內:
TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384
TLS_ECDHE_ECDSA_WITH_AES_128_GCM_SHA256
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA384
TLS_ECDHE_ECDSA_WITH_AES_256_CBC_SHA
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA256
TLS_ECDHE_ECDSA_WITH_AES_128_CBC_SHA
TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256
TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA256
TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA
簽章演算法需使用 SHA-256 或更強的雜湊;金鑰則需為 2048 位元以上的 RSA,或 256 位元以上的 ECC。
二、兩條升級路線
實務上大致有兩種做法:一是申請第三方機構簽發的憑證(推薦),二是自行製作憑證。前者相容性最好、審核風險最低;後者多用於內部測試或私有環境。
路線一:採用第三方 CA 憑證
憑證長什麼樣子?最直覺的方式是打開 https://www.baidu.com,點擊網址列旁的鎖頭圖示,就能看到完整的憑證鏈與簽發資訊。
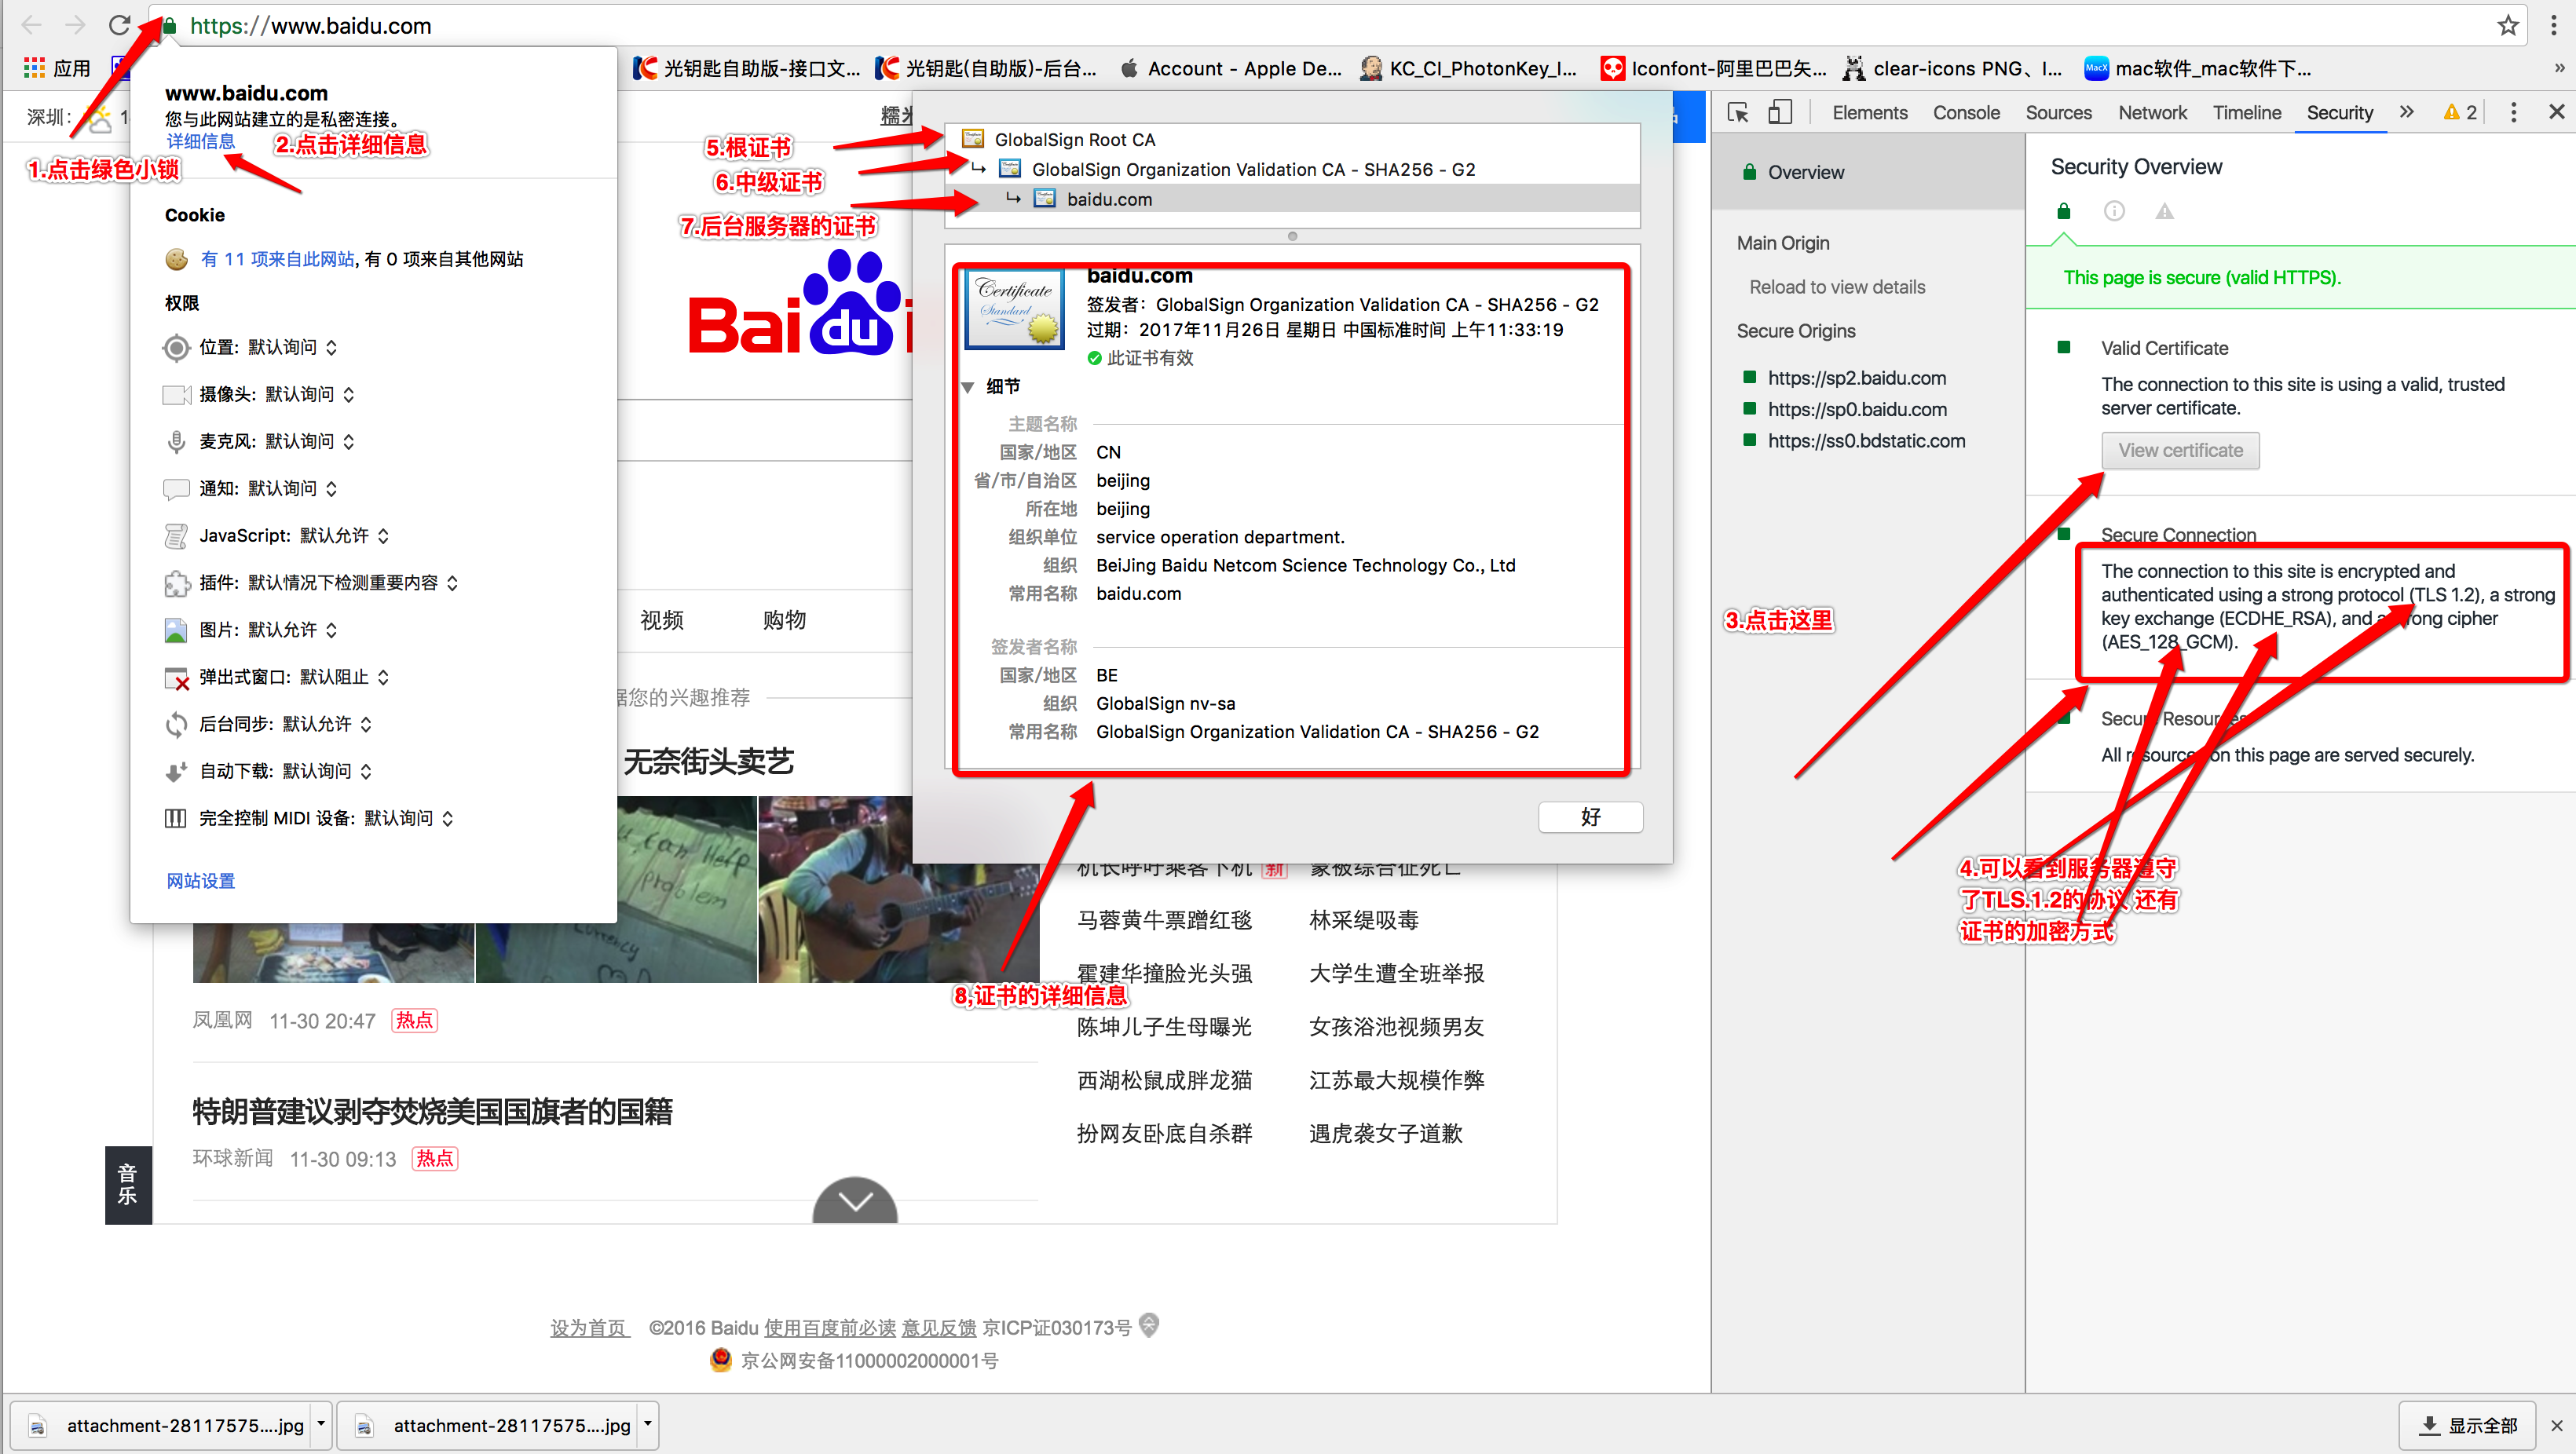
瀏覽器中檢視網站憑證的樣子

以百度為例的憑證內容
挑選憑證時,先確認該機構是否在蘋果官方的信任清單內。付費 SSL 憑證供應商很多,價格差異不小,建議多方比價;若預算有限,也有雲端服務商提供免費的 SSL 憑證可以申請。
另外提醒一個歷史教訓:沃通(WoSign)的免費憑證曾被蘋果列入不信任名單。想確認某張憑證目前的狀態,可以在 iPhone 上依序進入「設定」→「一般」→「關於本機」→「憑證信任設定」→「進一步了解被信任的根憑證」查閱。
怎麼驗證自己的服務是否合規
使用雲端服務商提供的線上檢測頁,輸入網域即可取得報告。
在本機終端機執行系統內建的診斷指令:
nsurl --ats-diagnostics --verbose https://你的介面網址
這個指令會逐項列出目前設定與 ATS 要求的落差,例如協定版本過舊、憑證簽章演算法不符等,是最快定位問題的工具。
若伺服器端設定正確,App 端幾乎不需要額外處理就能直接連線;反之,自製憑證在這項檢測中通常過不了關,這也是判斷它能否通過審核的重要依據。
路線二:自行製作憑證
蘋果官方文件把憑證分成三類:
1. 信任的根憑證:用於建立信任鏈,驗證由該根憑證簽署的其他憑證,例如與 Web 服務建立安全連線。由 IT 管理者建立設定描述檔時,不需另外提供這些根憑證。
2. 一律詢問的憑證:不受信任,但也不被封鎖。使用時系統會提示使用者是否要信任該憑證。
3. 已封鎖的憑證:視為已外洩,不再被信任。
自簽憑證基本上落在第二類。用 Chrome 打開自簽憑證的服務時,可以看到明顯差異:網址列不會出現綠色鎖頭,還會先跳出一個「連線不安全」的警告頁。

自製憑證在瀏覽器中的提示
要在 App 內使用自簽憑證,需要在連線時攔截系統的憑證認證流程,把 bundle 內的憑證設為信任錨點,再自行評估結果。以下以 NSURLSession 為例:
- (void)URLSession:(NSURLSession *)session
      didReceiveChallenge:(NSURLAuthenticationChallenge *)challenge
        completionHandler:(void (^)(NSURLSessionAuthChallengeDisposition disposition,
                                   NSURLCredential * _Nullable credential))completionHandler {

    if (![[[challenge protectionSpace] authenticationMethod]
          isEqualToString:NSURLAuthenticationMethodServerTrust]) {
        completionHandler(NSURLSessionAuthChallengePerformDefaultHandling, nil);
        return;
    }

    SecTrustRef serverTrust = [[challenge protectionSpace] serverTrust];
    if (serverTrust == nil) {
        completionHandler(NSURLSessionAuthChallengeCancelAuthenticationChallenge, nil);
        return;
    }

    // 從 bundle 讀出自簽憑證(.cer),可組多張憑證形成憑證鏈
    NSString *cerPath = [[NSBundle mainBundle] pathForResource:@"ca" ofType:@"cer"];
    NSData *caCert = [NSData dataWithContentsOfFile:cerPath];
    SecCertificateRef caRef = SecCertificateCreateWithData(NULL, (__bridge CFDataRef)caCert);
    NSArray *caArray = @[(__bridge id)(caRef)];

    // 把自簽憑證設為伺服器憑證的信任錨點
    OSStatus status = SecTrustSetAnchorCertificates(serverTrust, (__bridge CFArrayRef)caArray);
    if (status != errSecSuccess) {
        completionHandler(NSURLSessionAuthChallengeCancelAuthenticationChallenge, nil);
        return;
    }

    // 以本地憑證驗證伺服器憑證是否可信
    SecTrustResultType result = -1;
    status = SecTrustEvaluate(serverTrust, &result);
    BOOL allowConnect = (status == errSecSuccess) &&
                        ((result == kSecTrustResultUnspecified) || (result == kSecTrustResultProceed));

    if (allowConnect) {
        NSURLCredential *credential = [NSURLCredential credentialForTrust:serverTrust];
        completionHandler(NSURLSessionAuthChallengeUseCredential, credential);
    } else {
        completionHandler(NSURLSessionAuthChallengeCancelAuthenticationChallenge, nil);
    }
}
若改用 AFNetworking,把憑證加入 bundle 並設定 AFSecurityPolicy 的 SSLPinningMode 與憑證名稱即可,新舊版本的 API 寫法略有差異,建議對照官方範例。
三、實作時最常踩的三個坑
1. 憑證格式要轉換
後端通常給 .crt(PEM 格式),iOS 端讀取 .cer(DER 格式)更省事,用 openssl 轉一次就好:
openssl x509 -in 你的憑證.crt -out 你的憑證.cer -outform der
2. 委派方法根本沒被呼叫
如果 didReceiveChallenge:completionHandler: 完全沒進入,先別懷疑程式碼,絕大多數情況是後端還沒把傳輸協定升到 TLS 1.2。請後端完成升級後再回來測試。
3. 憑證讀取失敗、錯誤碼 -1012
拖進專案的憑證讀不出資料,通常是檔案被 Xcode 以「Text」以外的型別處理、或路徑為 nil 所致。先確認 cerPath 與 caCert 不是 nil,再檢查 Target Membership 是否勾選正確。
附帶一提:圖片載入
專案若用 SDWebImage 載入 HTTPS 圖片,在自簽憑證環境下會驗證失敗,可以暫時放寬該項檢查:
[imageView sd_setImageWithURL:[NSURL URLWithString:urlString]
              placeholderImage:self.placeholder
                       options:SDWebImageAllowInvalidSSLCertificates];
這類放寬驗證的寫法只適合開發或內部測試階段,正式環境仍應回到完整的憑證驗證流程。
以上就是這幾天折騰 HTTPS 升級後覺得最有用的重點整理,希望對正在處理 ATS 的人有幫助。