
iOS 網路安全與加密全景:Base64、單向雜湊、對稱/非對稱加密與憑證
本文把 iOS 開發中常見的加密知識整理成一份完整脈絡:從資料安全的基本原則,到 Base64、雜湊、對稱與非對稱加密,最後落到憑證與 HTTPS。
一、資料安全的基本原則
抓包工具:Charles(公司中通常用來抓包並做網路測試)
注意:Charles 顯示亂碼時,可在 info.plist 的 VMOptions 加上
      -Dfile.encoding=UTF-8

MD5 屬單向雜湊,不可逆。

兩條鐵則:
1)網路上「不允許」傳輸使用者隱私資料的「明文」
2)本地端「不允許」儲存使用者隱私資料的「明文」

加密方式與規範各公司皆有具體規定,實作前先問清楚。
二、Base64:可編碼任何二進位資料
Base64 可視為密碼學的基石。它能把任意二進位資料編碼成只用 65 個字元(A~Z、a~z、0~9、+、/、=)表示的純文字。編碼後的資料量約為原始的 4/3,也就是大了三分之一左右。
// 命令列
base64 123.png -o 123.txt      // 編碼
base64 123.txt -o test.png -D  // 解碼
編碼原理:把字元轉為 ASCII → 轉為 8 位元二進位 → 每 3 個 byte(24 位元)一組,再拆成 4 段各 6 位元 → 每段前面補兩個 0 湊足 8 位元 → 轉十進位 → 查表得到對應字元。若最後剩下 2 個 byte,編碼結果補一個「=」;剩下 1 個 byte 則補兩個「=」;無剩餘則不補,才能正確還原。
iOS 7.0 之後系統已內建 Base64 支援,老專案中的第三方編碼庫建議逐步替換:
- (NSString *)base64EncodeString:(NSString *)string {
    NSData *data = [string dataUsingEncoding:NSUTF8StringEncoding];
    return [data base64EncodedStringWithOptions:0];
}

- (NSString *)base64DecodeString:(NSString *)string {
    NSData *data = [[NSData alloc] initWithBase64EncodedString:string options:0];
    return [[NSString alloc] initWithData:data encoding:NSUTF8StringEncoding];
}
$ echo -n A    | base64     // 編碼
$ echo -n QQ== | base64 -D  // 解碼
要特別強調:Base64 是「編碼」而非「加密」,任何人都能直接還原,千萬不能當成保護手段。
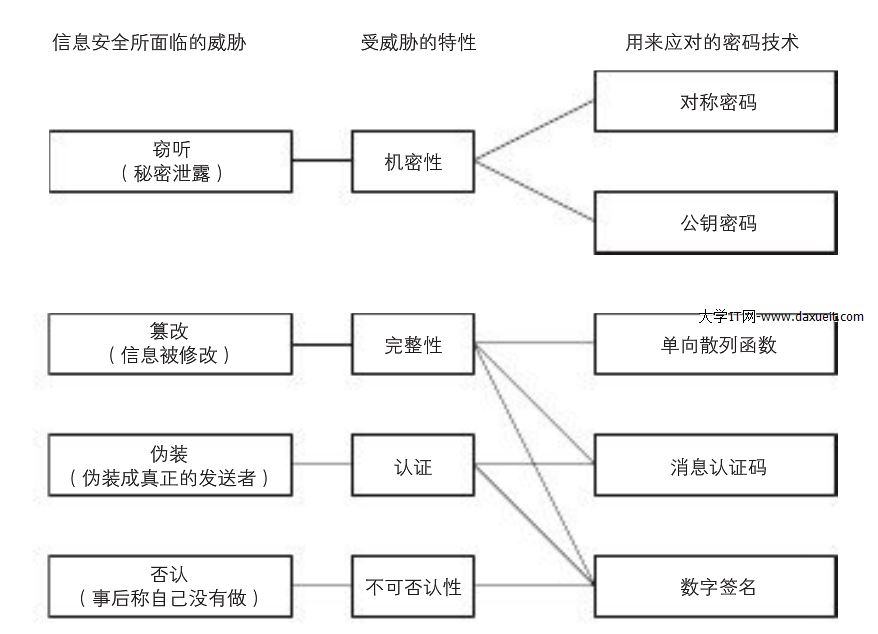
三、常見加密算法的分類
1. Base64 編碼格式
2. 密碼學演進:秘密本 --> RSA
3. 三大類:
   1)消息摘要(單向雜湊函數)
   2)對稱加密
   3)非對稱加密
   4)憑證等應用
四、單向雜湊函數
特點:密文長度固定;明文不同則雜湊結果必不同;明文相同則雜湊結果必相同;算法公開;不可逆推。
經典算法:MD5(產生 32 字元密文,已被暴力破解與碰撞法破解)、SHA1、SHA512。
MD5 進階用法:先加鹽再雜湊、先亂序再雜湊、多次迭代,或使用 HMAC-MD5(先對金鑰加密,再做兩次 MD5 雜湊)。
$ echo -n "520it" | md5                       // MD5
$ echo -n "520it" | openssl sha -sha1         // SHA1
$ echo -n "520it" | openssl sha -sha256       // SHA256
$ echo -n "520it" | openssl sha -sha512       // SHA512
$ echo -n "520it" | openssl dgst -md5 -hmac "123"   // HMAC-MD5
應用領域:搜尋(多關鍵字雜湊後做或運算比對)、版權判定、檔案完整性驗證。
消息認證機制 HMAC
原理:送收雙方共享一把金鑰;傳送方以該金鑰計算出 MAC 值並隨訊息一起送出;接收方用同一把金鑰再算一次,比對兩個 MAC 是否一致。實作上客戶端要送「訊息」加「訊息的 HMAC」,伺服器收到後自行計算比對即可。

五、對稱加密
特點:加解密使用同一把金鑰,過程可逆(明文 → 密文 → 明文)。經典算法有 DES、3DES(以三把金鑰做「加密→解密→加密」)、AES。

分組密碼與流密碼
分組密碼每次只能處理固定長度的資料,這個長度稱為分組長度:DES 與 3DES 為 64 位元;AES 可選 128、192、256 位元。流密碼則以 1、8 或 32 位元等單位連續處理資料流。
ECB 模式
Electronic Codebook(電子密碼本)。特點是相同的明文分組一定會被加密成相同的密文分組,等同一張巨大的「明文→密文」對照表,因此相同內容的區塊會暴露出規律,安全性較差。

$ openssl enc -des-ecb -K 616263 -nosalt -in 123.txt -out 123.bin       // 加密
$ openssl enc -des-ecb -K 616263 -nosalt -in 123.bin -out 1231.txt -d  // 解密
CBC 模式
Cipher Block Chaining(密文分組鏈接)。每個明文分組會先與前一個密文分組做 XOR 再加密,因此相同明文也會產生不同密文,是目前較推薦的模式。

$ openssl enc -des-cbc -K 616263 -iv 0102030405060708 -nosalt -in a.txt -out a.bin
$ openssl enc -des-cbc -K 616263 -iv 0102030405060708 -nosalt -in a.bin -out a1.txt -d
六、非對稱加密
特點:公鑰加密、私鑰解密;公鑰公開、私鑰保密;安全性高但效能極差,因此實務上只用於金鑰交換與簽章,不用於大量資料。

RSA 原理
1. 取兩質數 p、q,求 N = p x q
2. 求 L = lcm(p-1, q-1)
3. 求 E,使 gcd(E, L) = 1
4. 求 D,使 (E x D) mod L = 1

公鑰 = (E, N),私鑰 = (D, N)
小實踐:p=17, q=19 → N=323;L=lcm(16,18)=144;取 E=5(與 144 互質);D=29 滿足 5x29 mod 144 = 1。
加密:明文^E mod N → 123^5 mod 323 = 225(密文)
解密:密文^D mod N → 225^29 mod 323 = 123(明文)
$ openssl genrsa -out private.pem 512                       // 產生 512 位私鑰
$ openssl rsa -in private.pem -text -out private.txt        // 明文輸出私鑰
$ openssl rsa -in private.pem -check                        // 校驗私鑰
$ openssl rsa -in private.pem -out public.pem -outform PEM -pubout  // 由私鑰取公鑰
$ openssl rsautl -encrypt -pubin -inkey public.pem -in msg.txt -out msg.bin
$ openssl rsautl -decrypt -inkey private.pem -in msg.bin -out a.txt
$ openssl rsa -in private.pem -out private.der -outform der
$ openssl rsa -in public.pem  -out public.der  -pubin -outform der
七、數字簽名
適用場景:需要嚴格驗證傳送方身分的情況。
流程:傳送方對訊息做 HASH 得到摘要 → 用自己的私鑰加密摘要(即數字簽名)→ 附加在訊息末尾一起送出。接收方對訊息重新 HASH 得到摘要 → 用對方的公鑰解密簽名 → 比對兩者是否一致。

八、數字憑證
憑證的概念與駕照類似:裡面記有姓名、組織、地址等資訊,以及屬於該人的公鑰,並由認證機構施加數字簽名。看到憑證就能確認「該公鑰確實屬於此人」。
憑證內容包含:公鑰、認證機構的數字簽名。
$ openssl genrsa -out private.pem 1024
$ openssl req -new -key private.pem -out rsacert.csr
$ openssl x509 -req -days 3650 -in rsacert.csr -signkey private.pem -out rsacert.crt
$ openssl x509 -outform der -in rsacert.crt -out rsacert.der
$ openssl pkcs12 -export -out p.p12 -inkey private.pem -in rsacert.crt
iOS 開發注意點:不能直接使用 PEM 憑證(內部為 Base64 文字),應使用 DER 的二進位格式;而 OpenSSL 預設輸出的都是 PEM。
九、HTTPS 的實際使用
HTTPS 是以安全為目標的 HTTP 通道,在 HTTP 與 TCP 之間加入 SSL/TLS 層。它是一個 URI scheme,預設埠與 HTTP 不同(443 而非 80),並多了一層加密與身分驗證。
與 HTTP 的四點差異:
一、HTTPS 需要向 CA 申請憑證,通常需付費
二、HTTP 為明文傳輸,HTTPS 為 SSL 加密傳輸
三、埠號不同:HTTP 為 80,HTTPS 為 443
四、HTTP 是無狀態的簡單連線;HTTPS 由 SSL + HTTP 構成,具備加密與身分認證能力
HTTPS 的信任鏈繼承自預先安裝於系統中的 CA 憑證(如 VeriSign 等)。因此若伺服器採用自簽憑證建立 HTTPS 通道,客戶端預設並不信任,這也是瀏覽器會跳出「是否繼續」提示的原因。
以 NSURLSession 自行封裝時
- (void)touchesBegan:(NSSet *)touches withEvent:(UIEvent *)event {
    NSURLSession *session =
        [NSURLSession sessionWithConfiguration:[NSURLSessionConfiguration defaultSessionConfiguration]
                                      delegate:self
                                 delegateQueue:[NSOperationQueue mainQueue]];

    NSURLSessionDataTask *task =
        [session dataTaskWithURL:[NSURL URLWithString:@"https://www.apple.com"]
               completionHandler:^(NSData *data, NSURLResponse *response, NSError *error) {
            NSLog(@"%@", [[NSString alloc] initWithData:data encoding:NSUTF8StringEncoding]);
        }];
    [task resume];
}

// 只要請求的是 HTTPS,就會呼叫這個 delegate
// 我們要在這裡決定是否信任伺服器憑證
- (void)URLSession:(NSURLSession *)session
didReceiveChallenge:(NSURLAuthenticationChallenge *)challenge
 completionHandler:(void (^)(NSURLSessionAuthChallengeDisposition disposition,
                            NSURLCredential *credential))completionHandler {

    if ([challenge.protectionSpace.authenticationMethod
         isEqualToString:NSURLAuthenticationMethodServerTrust]) {
        // UseCredential        使用憑證
        // PerformDefaultHandling 忽略(系統預設)
        // CancelAuthenticationChallenge 取消這次請求
        // RejectProtectionSpace 拒絕本次,下次再問
        NSURLCredential *credential =
            [NSURLCredential credentialForTrust:challenge.protectionSpace.serverTrust];
        completionHandler(NSURLSessionAuthChallengeUseCredential, credential);
    }
}
若使用 AFNetworking,這部分它內部已經處理,不需額外撰寫。
ATS(App Transport Security)
iOS 9 新增 ATS,要求原本的 HTTP 請求全部改走 TLS 1.2,等於強制使用 HTTPS。若在 iOS 9 下直接發 HTTP 請求會報錯,必須在 Info.plist 中調整設定。
"NSAppTransportSecurity"       ATS 設定的根節點
"NSAllowsArbitraryLoads"       設為 YES 則停用 ATS
兩種解法:一是修改設定沿用舊行為;二是讓所有請求都符合 TLS 1.2 規範(需遵守官方對加密套件與憑證的要求)。
ATS 的預設條件:伺服器 TLS 至少 1.2;僅允許指定的先進加密套件;憑證須以 SHA-256 或更強雜湊簽署,且使用 2048 位以上 RSA 或 256 位以上 ECC 金鑰。
AFSecurityPolicy 的三個關鍵屬性與模式
AFSSLPinningMode SSLPinningMode;   // 以何種方式驗證
BOOL allowInvalidCertificates;     // 是否允許未受信任的憑證,預設 NO
BOOL validatesDomainName;          // 是否驗證主機名稱,預設 YES
AFSSLPinningModeNone:不做更嚴格驗證,只要是系統信任的憑證即可通過,但受上述兩個 BOOL 影響。
AFSSLPinningModePublicKey:以憑證中的公鑰作為比對依據,透過 SecTrustCopyPublicKey 取出本地與伺服器憑證的公鑰比較,只要有一組相同就通過。適用於自建憑證的 HTTPS 服務與高安全需求場景,且憑證更新時不必重新發版。
AFSSLPinningModeCertificate:把本地憑證設為信任的根憑證,並逐位元比對本地與伺服器憑證內容是否相同,屬最高強度的驗證。
結論:若 HTTPS 伺服器滿足 ATS 預設條件,且憑證由權威 CA 簽發,那麼什麼都不用做;只要其中任一條件不成立,就必須調整 ATS 設定或改用憑證綁定。